
Μια νέα κυβερνοεπίθεση σε συστήματα ψύξης σούπερ μάρκετ έξι ευρωπαϊκών χωρών επαναφέρει στο προσκήνιο τα σοβαρά ζητήματα ασφάλειας που συνδέονται με τις συσκευές οι οποίες ελέγχονται εξ αποστάσεως μέσω διαδικτύου.
Σύμφωνα με ανακοίνωση της δανέζικης πολυεθνικής Danfoss, η οποία ειδικεύεται σε τεχνολογίες ψύξης, θέρμανσης, κλιματισμού και βιομηχανικού αυτοματισμού, οι χάκερ φαίνεται πως εκμεταλλεύτηκαν ευπάθειες στα ίδια συστήματα που είχαν αποτελέσει στόχο προηγούμενης επίθεσης στις 12 Οκτωβρίου.
Η νέα επίθεση σημειώθηκε το μεσημέρι της Δευτέρας 2 Νοεμβρίου, επηρεάζοντας συστήματα ψύξης σε έξι ευρωπαϊκές χώρες. Το γεγονός ότι εκδηλώθηκε κατά τη διάρκεια της ημέρας ενδέχεται να συνέβαλε στον περιορισμό των συνεπειών της.
Η προηγούμενη επίθεση: Αλλοιωμένα τρόφιμα και πυρκαγιές σε σούπερ μάρκετ
Ιδιαίτερα σοβαρές ήταν οι συνέπειες της προηγούμενης κυβερνοεπίθεσης, που εκδηλώθηκε τη νύχτα της 11ης προς τη 12η Οκτωβρίου σε εκατοντάδες γαλλικά σούπερ μάρκετ.
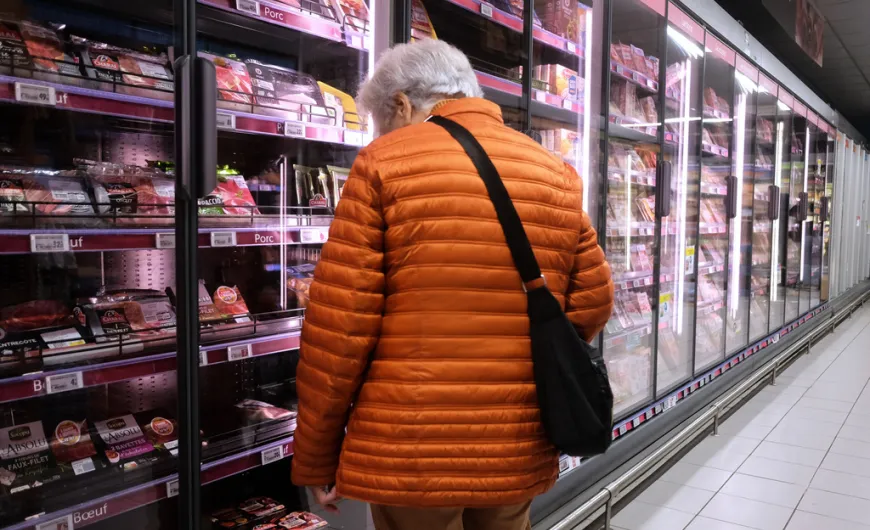
Το πρωί της 12ης Οκτωβρίου, εργαζόμενοι στα καταστήματα που είχαν πληγεί αντίκρισαν διαδρόμους γεμάτους αλλοιωμένα τρόφιμα, καθώς οι θερμοκρασίες στα ψυγεία και τους καταψύκτες είχαν αυξηθεί ανεξέλεγκτα κατά τη διάρκεια της νύχτας.
Σύμφωνα με τις σχετικές αναφορές, σε ορισμένες περιπτώσεις οι θερμοκρασίες έφτασαν ακόμη και τους 50 βαθμούς Κελσίου.
Παράλληλα, σε αρκετά καταστήματα εκδηλώθηκαν πυρκαγιές σε μονάδες ψύξης που είχαν υπερθερμανθεί, αναδεικνύοντας τις επιπτώσεις που μπορεί να έχει μια ψηφιακή παραβίαση στη λειτουργία φυσικών εγκαταστάσεων.
Πώς οι χάκερ απέκτησαν πρόσβαση στα συστήματα ψύξης
Σύμφωνα με ανάλυση των Financial Times, στο επίκεντρο των επιθέσεων βρίσκεται μια ευπάθεια στα συστήματα απομακρυσμένου ελέγχου των ψυγείων και των καταψυκτών.
Πρόκειται για ηλεκτρονικούς ελεγκτές της Danfoss, οι οποίοι επιτρέπουν την κεντρική διαχείριση των συστημάτων ψύξης ολόκληρων καταστημάτων.
Οι συγκεκριμένες μονάδες διαθέτουν δυνατότητα σύνδεσης στο διαδίκτυο, ώστε οι διαχειριστές να μπορούν να παρακολουθούν και να ρυθμίζουν εξ αποστάσεως τις θερμοκρασίες.
Ωστόσο, αυτή ακριβώς η λειτουργία φαίνεται ότι αποτέλεσε την «ψηφιακή κερκόπορτα» μέσω της οποίας οι κυβερνοεγκληματίες απέκτησαν πρόσβαση στα συστήματα.
Οι ερευνητές εξετάζουν το ενδεχόμενο οι δράστες να εκμεταλλεύτηκαν μια κρυφή δίοδο πρόσβασης, γνωστή ως backdoor, στο λογισμικό των συσκευών.
Μια τέτοια ευπάθεια θα μπορούσε να επιτρέψει την παράκαμψη των συνηθισμένων μηχανισμών ταυτοποίησης και την απόκτηση ελέγχου των συστημάτων ψύξης.
Το στοιχείο που εξετάζεται: Η ημερομηνία ως «κλειδί» πρόσβασης
Ιδιαίτερο ενδιαφέρον παρουσιάζει ένα ακόμη στοιχείο που εξετάζεται σχετικά με τον τρόπο παραβίασης των συστημάτων.
Σύμφωνα με τις σχετικές πληροφορίες, οι χάκερ ενδέχεται να χρησιμοποίησαν την τρέχουσα ημερομηνία ως μηχανισμό παράκαμψης της ταυτοποίησης διαχειριστή, ανεξάρτητα από τον προσωπικό κωδικό πρόσβασης που είχε ορίσει ο ιδιοκτήτης της εγκατάστασης.
Με αυτόν τον τρόπο, εφόσον επιβεβαιωθεί η συγκεκριμένη μέθοδος, οι επιτιθέμενοι θα μπορούσαν να αποκτούν πρόσβαση χωρίς να γνωρίζουν τους κανονικούς κωδικούς των χρηστών.
Πάντως, οι γαλλικές αρχές κυβερνοασφάλειας δεν έχουν επιβεβαιώσει ούτε διαψεύσει ότι αυτή ήταν η μέθοδος που χρησιμοποιήθηκε στις επιθέσεις.
Γνωστές ευπάθειες και συσκευές χωρίς ενημερώσεις ασφαλείας
Σύμφωνα με τις διαθέσιμες πληροφορίες, η Danfoss είχε αναγνωρίσει τις σχετικές ευπάθειες περίπου ενάμιση χρόνο πριν από τα περιστατικά και είχε προχωρήσει στην έκδοση ενημερώσεων λογισμικού.
Ωστόσο, σημαντικός αριθμός συσκευών εξακολουθούσε να λειτουργεί χωρίς τις απαραίτητες ενημερώσεις ασφαλείας.
Παράλληλα, για ορισμένα παλαιότερα μοντέλα δεν υπήρχαν διαθέσιμες ενημερώσεις, γεγονός που άφηνε τα συγκεκριμένα συστήματα εκτεθειμένα σε ενδεχόμενη εκμετάλλευση των ευπαθειών τους.
Η περίπτωση των επιθέσεων στα συστήματα ψύξης αναδεικνύει τους κινδύνους που μπορούν να προκύψουν όταν παλαιότερος τεχνολογικός εξοπλισμός παραμένει συνδεδεμένος στο διαδίκτυο χωρίς να διαθέτει τις αναγκαίες ενημερώσεις προστασίας.