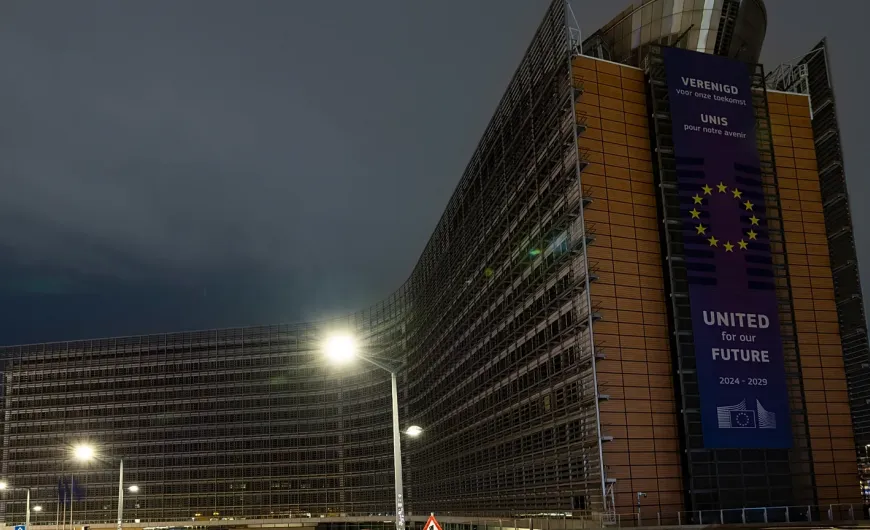

Σοβαρή κυβερνοεπίθεσης «μεγάλης κλίμακας», η οποία πραγματοποιήθηκε με τη συνδρομή εργαλείων Τεχνητής Νοημοσύνης (AI), επιβεβαιώθηκε επισήμως την Πέμπτη (19/11) από την Ευρωπαϊκή Επιτροπή.
Το χτύπημα έβαλε στο στόχαστρο κρίσιμες εσωτερικές υποδομές διαχείρισης προσωπικού της Κομισιόν, προκαλώντας πολυήμερες δυσλειτουργίες και εγείροντας έντονη ανησυχία για ενδεχόμενη υποκλοπή ευαίσθητων προσωπικών δεδομένων των εργαζομένων.
Ποια συστήματα «έπεσαν»
Σύμφωνα με όσα ανακοίνωσε ο εκπρόσωπος της Επιτροπής, Τόμας Ρενιέ, η παραβίαση εντοπίστηκε στις 22 Οκτωβρίου, ενώ η επίσημη έρευνα ξεκίνησε τέσσερις ημέρες αργότερα, στις 26 Οκτωβρίου, και παραμένει ανοιχτή. Για διάστημα περίπου δέκα ημερών, οι υπάλληλοι της Κομισιόν βρέθηκαν αντιμέτωποι με μπλακ άουτ σε βασικές εσωτερικές υπηρεσίες.
Συγκεκριμένα, τέθηκε εκτός λειτουργίας η πλατφόρμα Sysper, το κεντρικό σύστημα διαχείρισης ανθρώπινου δυναμικού μέσω του οποίου το προσωπικό ελέγχει τη μισθοδοσία, καταχωρίζει το ωράριο εργασίας και υποβάλλει αιτήματα για κανονικές και αναρρωτικές άδειες, με την πρόσβαση να αποκαθίσταται τελικά την Πέμπτη. Αντίστοιχα προβλήματα αντιμετώπισε και το σύστημα ασφάλισης υγείας και επιστροφής εξόδων ιατροφαρμακευτικής περίθαλψης, γνωστό ως JSIS (Joint Sickness Insurance Scheme), το οποίο σύμφωνα με ευρωπαϊκό αξιωματούχο παρέμενε μη προσβάσιμο ακόμη και την Πέμπτη. Παρά τις δυσλειτουργίες, οι περισσότεροι υπάλληλοι δεν αντιλήφθηκαν άμεσα ότι επρόκειτο για κυβερνοεπίθεση, ενώ δεν έχουν λάβει ακόμη επίσημη εσωτερική ενημέρωση για το εύρος του περιστατικού.
Τι συμβαίνει με τα προσωπικά δεδομένα
Την αποτίμηση της ζημιάς έχει αναλάβει η CERT-EU (η υπηρεσία κυβερνοασφάλειας των ευρωπαϊκών θεσμικών οργάνων). Το κρισιμότερο ερώτημα είναι εάν οι άγνωστοι μέχρι στιγμής δράστες κατάφεραν να αντλήσουν δεδομένα από τα συστήματα Sysper και JSIS.
Αν και τα εσωτερικά πολιτικά και διοικητικά έγγραφα της Κομισιόν φιλοξενούνται σε ξεχωριστό, απομονωμένο δίκτυο, οι πλατφόρμες προσωπικού περιέχουν ιδιαίτερα ευαίσθητα στοιχεία, όπως ονόματα, διευθύνσεις κατοικίας, στοιχεία επικοινωνίας και μισθολογικές βαθμίδες. Ειδικοί επισημαίνουν ότι η τυχόν υποκλοπή τους θα μπορούσε να χρησιμοποιηθεί ως «όπλο» για εξαιρετικά στοχευμένες επιθέσεις (spear-phishing) εναντίον στελεχών της ΕΕ. Μέχρι στιγμής, η Κομισιόν δεν επιβεβαιώνει διαρροή πληροφοριών, διαβεβαιώνοντας ότι τα δεδομένα προστατεύονται, ενώ ο Τόμας Ρενιέ δήλωσε πως δεν υπάρχουν ενδείξεις για απαίτηση λύτρων.
Ερωτήματα για την καθυστέρηση ενός μήνα στην απάντηση της Επιτροπής
Το περιστατικό ήρθε στη δημοσιότητα έπειτα από αποκαλυπτικό ρεπορτάζ του Politico, γεγονός που προκάλεσε ερωτήματα για το κατά πόσο οι Βρυξέλλες επιχείρησαν να κρατήσουν το θέμα μακριά από τα φώτα της δημοσιότητας επί σχεδόν έναν μήνα. Για τη διαχείριση της κρίσης ενεργοποιήθηκε το ανώτατο εσωτερικό όργανο διαχείρισης κρίσεων της Επιτροπής, ενώ η επίτροπος τεχνολογίας, Χένα Βίρκουνεν, ενημέρωσε το Σώμα των Επιτρόπων.
Απαντώντας στις αιτιάσεις περί απόκρυψης, ο εκπρόσωπος της Κομισιόν διέψευσε κατηγορηματικά το ενδεχόμενο, υποστηρίζοντας ότι ακολουθήθηκαν κατά γράμμα τα πρωτόκολλα ασφαλείας και ότι το μεσοδιάστημα αξιοποιήθηκε για τον περιορισμό της απειλής και την αποκατάσταση των υποδομών.
Η επίθεση με εργαλεία AI έρχεται να προστεθεί σε μια αλυσίδα παραβιάσεων που έχουν πλήξει τους ευρωπαϊκούς θεσμούς μέσα στο έτος. Συγκεκριμένα, τον Ιανουάριο του 2026 είχε σημειωθεί κυβερνοεπίθεση εναντίον της κεντρικής υποδομής διαχείρισης κινητών συσκευών της Επιτροπής, εκθέτοντας ενδεχομένως ονόματα και αριθμούς τηλεφώνων εργαζομένων. Ακολούθησε, τον Μάρτιο, η παραβίαση της υποδομής υπολογιστικού νέφους (cloud) που φιλοξενεί τους ιστότοπους Europa.eu, με αποτέλεσμα την υποκλοπή περίπου 91,7 GB δεδομένων, στα οποία περιλαμβάνονταν προσωπικές πληροφορίες και περιεχόμενο ηλεκτρονικής αλληλογραφίας.